

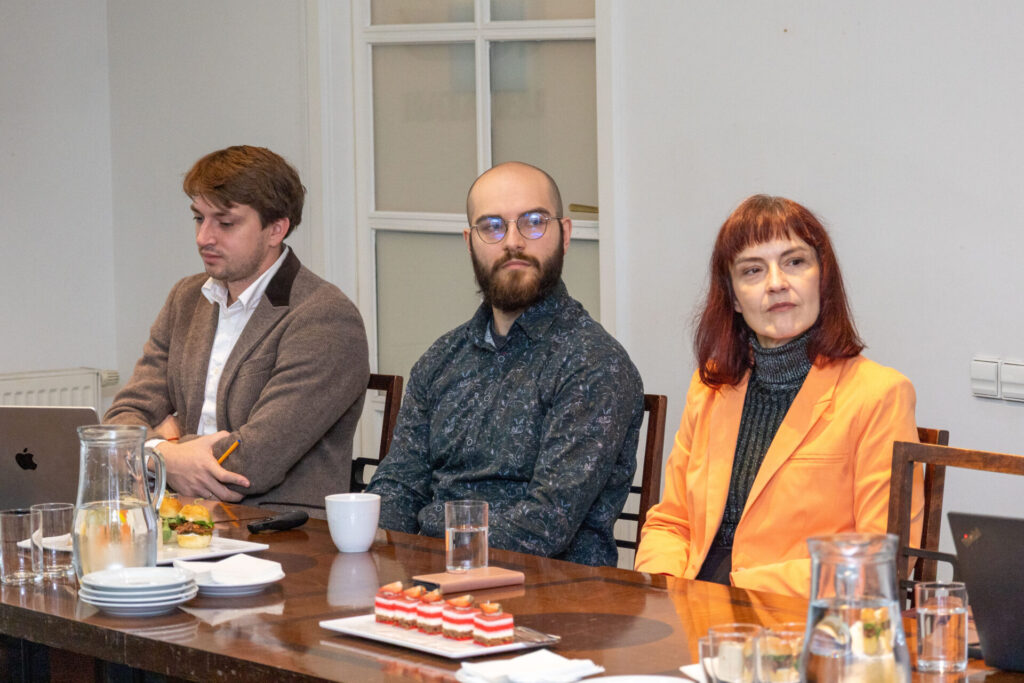
Cyberbezpieczeństwo nie jest już wyłącznie zadaniem działów IT. To element zarządzania ryzykiem, odpowiedzialności zarządów i zapewnienia ciągłości działania firmy. Podczas spotkania w Konfederacji Lewiatan przedsiębiorcy, administracja i eksperci rozmawiali o nowych obowiązkach, działaniu systemu reagowania na incydenty, dostępnych narzędziach oraz finansowaniu cyberodporności.
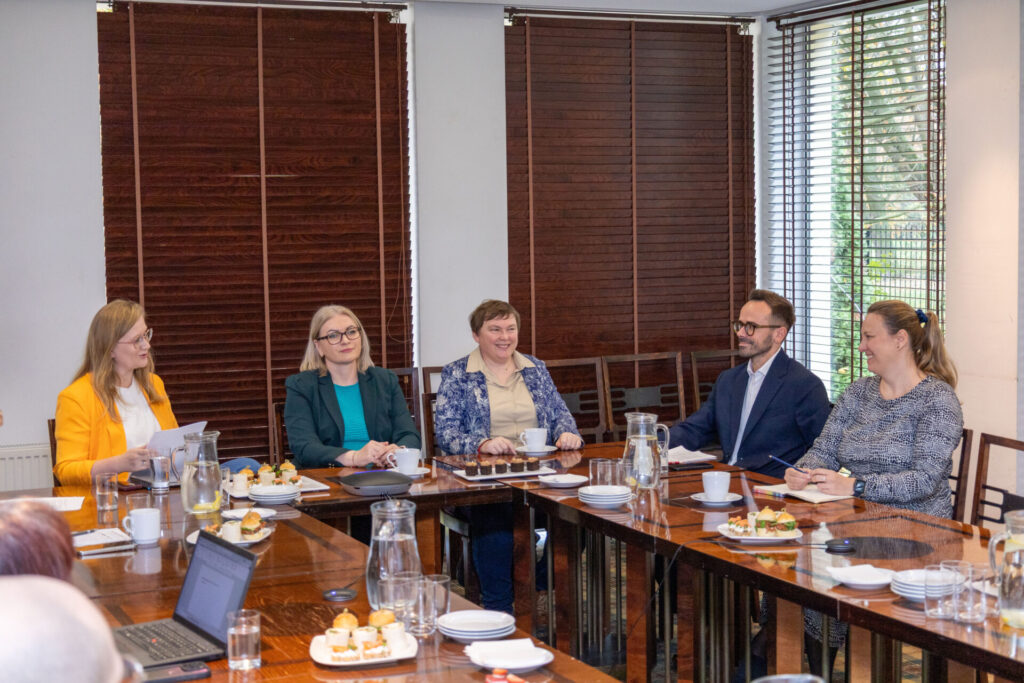
W rozmowie uczestniczyli przedstawiciele Ministerstwa Rozwoju i Technologii, sektorowych zespołów reagowania na incydenty CSIRT, CERT Polska, Centrum Projektów Polska Cyfrowa oraz przedsiębiorstw.
Nowy system ma opierać się na współpracy, nie tylko na obowiązkach
Punktem wyjścia była zmiana sposobu myślenia o cyberbezpieczeństwie. Cyberincydent może oznaczać nie tylko utratę danych czy niedostępność systemu, lecz także zatrzymanie produkcji, przerwanie świadczenia usług, zakłócenia w łańcuchach dostaw oraz poważne straty finansowe i reputacyjne. Dlatego bezpieczeństwo cyfrowe musi być elementem zarządzania całym przedsiębiorstwem, a nie wyłącznie technicznym zadaniem zespołu IT.
Firmy potrzebują jednak wsparcia w radzeniu sobie z zagrożeniami. Dlatego ważną częścią dyskusji były zmiany w krajowym systemie cyberbezpieczeństwa oraz rola organów właściwych i sektorowych CSIRT-ów.
Nowa architektura ma pozwolić na lepsze dostosowanie działań do specyfiki poszczególnych branż. Inne ryzyka występują bowiem w typowej infrastrukturze IT, a inne w przemyśle, energetyce, transporcie czy gospodarce wodno-kanalizacyjnej, gdzie cyberatak może oddziaływać bezpośrednio na procesy fizyczne. Przykładem są przemysłowe systemy sterowania. Przejęcie kontroli nad takim systemem może oznaczać nie tylko utratę informacji, ale również zatrzymanie instalacji, zmianę parametrów jej pracy czy zagrożenie dla ludzi i środowiska.
Przedstawiciele administracji i eksperci obecni na spotkaniu podkreślali, że krajowy system cyberbezpieczeństwa powinien być budowany przede wszystkim jako system współpracy i zaufania. Przedsiębiorcy muszą mieć możliwość przekazywania informacji o incydentach i zagrożeniach bez obawy, że podstawową rolą instytucji publicznych będzie nakładanie sankcji. Z kolei administracja i zespoły CSIRT powinny wykorzystywać informacje pochodzące z wielu podmiotów do identyfikowania szerszych kampanii i ostrzegania innych przedsiębiorstw. To szczególnie istotne w sytuacji, gdy pozornie niewielki incydent w jednej firmie może okazać się częścią szerszego ataku obejmującego wiele podmiotów lub sektorów.
Od czego zacząć? Są już bezpłatne narzędzia
Jednym z praktycznych elementów spotkania była prezentacja narzędzi CERT Polska. Przedsiębiorcy mogą korzystać m.in. z , który może być pierwszym krokiem do sprawdzenia bezpieczeństwa zasobów dostępnych w internecie. Narzędzie jest bezpłatne i może być wykorzystywane zarówno przez duże i małe organizacje, jak i podmioty publiczne. Po dodaniu i zweryfikowaniu zasobów możliwe jest m.in. automatyczne skanowanie pod kątem podatności, otrzymywanie informacji o nowych zagrożeniach, monitorowanie wycieków danych i haseł czy korzystanie z komunikatów bezpieczeństwa.
Dyskusja pokazała również, że wiele zagrożeń nadal wynika z podstawowych problemów: niewłaściwie skonfigurowanych usług, otwartych paneli administracyjnych, nieaktualnego oprogramowania czy błędów, które stosunkowo łatwo naprawić.
Uczestnicy spotkania poznali także narzędzie, które pozwala na autodiagnozę poziomu dojrzałości cyfrowej oraz zaawansowania cyberbezpieczeństwa w firmie. Usługa jest dostępna w . Oprócz diagnozy dostarcza także rekomendacje, które mają pomóc we wzmocnieniu cyberodporności.
Dostępność takich narzędzi jest istotna również z punktu widzenia przyszłego finansowania cyberbezpieczeństwa. Nie zawsze trzeba tworzyć nowy system diagnozowania potrzeb przedsiębiorstwa, jeżeli odpowiednie rozwiązania publiczne już funkcjonują.
Finansowanie powinno obejmować cały proces
To jeden z głównych postulatów Konfederacji Lewiatan prezentowanych zarówno na spotkaniu, jak i we wcześniejszych aktywnościach. Wsparcie cyberbezpieczeństwa przedsiębiorstw nie powinno ograniczać się do zakupu sprzętu czy oprogramowania. Potrzebne jest finansowanie całego procesu: od diagnozy poziomu bezpieczeństwa i identyfikacji potrzeb, przez wdrożenie odpowiednich zabezpieczeń, po rozwój kompetencji i utrzymywanie odporności w kolejnych latach.
Cyberbezpieczeństwo różni się bowiem od wielu innych inwestycji. Nie kończy się wraz z zakupem technologii. Pojawiają się nowe podatności, aktualizowane są systemy, zmieniają się metody ataków i rozwijają się technologie wykorzystywane zarówno przez przedsiębiorstwa, jak i cyberprzestępców.
Dlatego Lewiatan postuluje uwzględnienie cyberodporności także przy projektowaniu finansowania transformacji cyfrowej przedsiębiorstw w perspektywie 2028-2034. Podczas spotkania zwrócono uwagę, że w przygotowywanych rozwiązaniach dotyczących konkurencyjności i cyfryzacji firm cyberodporność nie jest jeszcze wystarczająco wyeksponowana. Nie powinna być traktowana jako element dodawany „przy okazji” innych inwestycji cyfrowych.
FERC buduje trwałe zdolności cyberbezpieczeństwa
Równolegle rozwijane jest finansowanie ze środków programu Fundusze Europejskie na Rozwój Cyfrowy (FERC) w obecnej perspektywie finansowej. Nowy priorytet dotyczący cyberbezpieczeństwa i odpornej infrastruktury przetwarzania danych obejmuje około 2,3 mld zł.
Środki nie są obecnie instrumentem bezpośredniego finansowania cyberbezpieczeństwa przedsiębiorstw. Służą jednak budowaniu systemu, z którego firmy będą korzystać – m.in. zdolności operacyjnych i sektorowych, zespołów CSIRT oraz kompetencji na poziomie lokalnym.
Ważnym kierunkiem jest przechodzenie od pojedynczych zakupów sprzętu do budowania trwałych zdolności i współpracy pomiędzy instytucjami. W przypadku lokalnych centrów cyberbezpieczeństwa premiowana jest również współpraca jednostek samorządu terytorialnego i wspólne wykorzystywanie kompetencji oraz zasobów.
Z punktu widzenia biznesu ma to znaczenie na dwóch poziomach. Z jednej strony firmy będą korzystać ze sprawniejszego systemu publicznego wsparcia i reagowania. Z drugiej – przedsiębiorstwa są dostawcami technologii i usług potrzebnych do budowania tych zdolności.
Cyberbezpieczeństwo powinno być projektowane od początku
Doświadczenia przedsiębiorstw pokazały również, jak cyberbezpieczeństwo powinno wyglądać w praktyce. Firmy wskazują na podejście security by design. Oznacza ono, że bezpieczeństwo powinno być uwzględniane już na etapie projektowania systemu, produktu czy rozwiązania cyfrowego, a nie dopiero po jego wdrożeniu. Ma to szczególne znaczenie w przemyśle, gdzie wiele instalacji i urządzeń działa od kilkudziesięciu lat. Z technicznego punktu widzenia mogą nadal funkcjonować prawidłowo, ale powstawały w czasie, gdy dzisiejsze wymagania dotyczące cyberbezpieczeństwa nie istniały. Konieczna jest więc analiza, kiedy urządzenie należy wymienić, a kiedy możliwe jest jego dostosowanie lub migracja do bezpieczniejszego rozwiązania.
Ważne jest także budowanie cyberbezpieczeństwa ponad podziałami organizacyjnymi. Powinny być w nie zaangażowane nie tylko zespoły techniczne, ale również osoby z różnych części przedsiębiorstwa i zarząd.
Koszt zabezpieczeń znamy. Koszt przestoju – nie zawsze
Przedsiębiorstwo może zaplanować budżet na cyberbezpieczeństwo. Znacznie trudniej oszacować natomiast rzeczywisty koszt np. tygodniowego zatrzymania działalności po skutecznym ataku. Cyberbezpieczeństwo nie powinno być więc postrzegane wyłącznie jako kolejny koszt wynikający z regulacji. Jest inwestycją w zdolność przedsiębiorstwa do dalszego działania.
Równie istotne jest bezpieczeństwo łańcucha dostaw. Firma może odpowiednio zabezpieczyć własne systemy, a mimo to ponieść konsekwencje incydentu u dostawcy usług, oprogramowania czy infrastruktury. Wraz z postępującą cyfryzacją zarządzanie takim ryzykiem będzie coraz ważniejszą częścią zarządzania przedsiębiorstwem.
Spotkanie pokazało, że przedsiębiorstwa potrzebują jednocześnie jasnych zasad, dostępu do wiedzy i ekspertów oraz odpowiednich instrumentów finansowych. Sama zgodność z regulacjami nie jest wystarczającą miarą rzeczywistej cyberodporności.
Z perspektywy Konfederacji Lewiatan szczególnie istotne będzie uwzględnienie cyberbezpieczeństwa w pracach nad nową perspektywą finansową 2028-2034. Wsparcie powinno być kompleksowe i umożliwiać przejście od diagnozy do wdrożenia oraz utrzymania odpowiedniego poziomu bezpieczeństwa. Warto też wykorzystać doświadczenia dobrze ocenianych instrumentów sektorowych i rozważyć podobne rozwiązania dla kolejnych branż.
Lewiatan będzie nadal zbierać doświadczenia i postulaty przedsiębiorców oraz przekazywać je instytucjom odpowiedzialnym za regulacje i projektowanie instrumentów wsparcia.
Spotkanie odbyło się 28 października.